Saltar al contenido

Un producto de Conglomerado Radical

Frena el phishing y la suplantación antes del clic.

Una extensión de Chrome que revisa el correo, los chats y los sitios que su institución elija, y avisa en la misma pestaña cuando un mensaje es una estafa. Cada mensaje lo evalúa Fonles Decision 1 en segundos.
  • Universidades, colegios y empresas
  • Disponible en todo el mundo
  • Analiza, no guarda
correo.universidad.test/recibidos
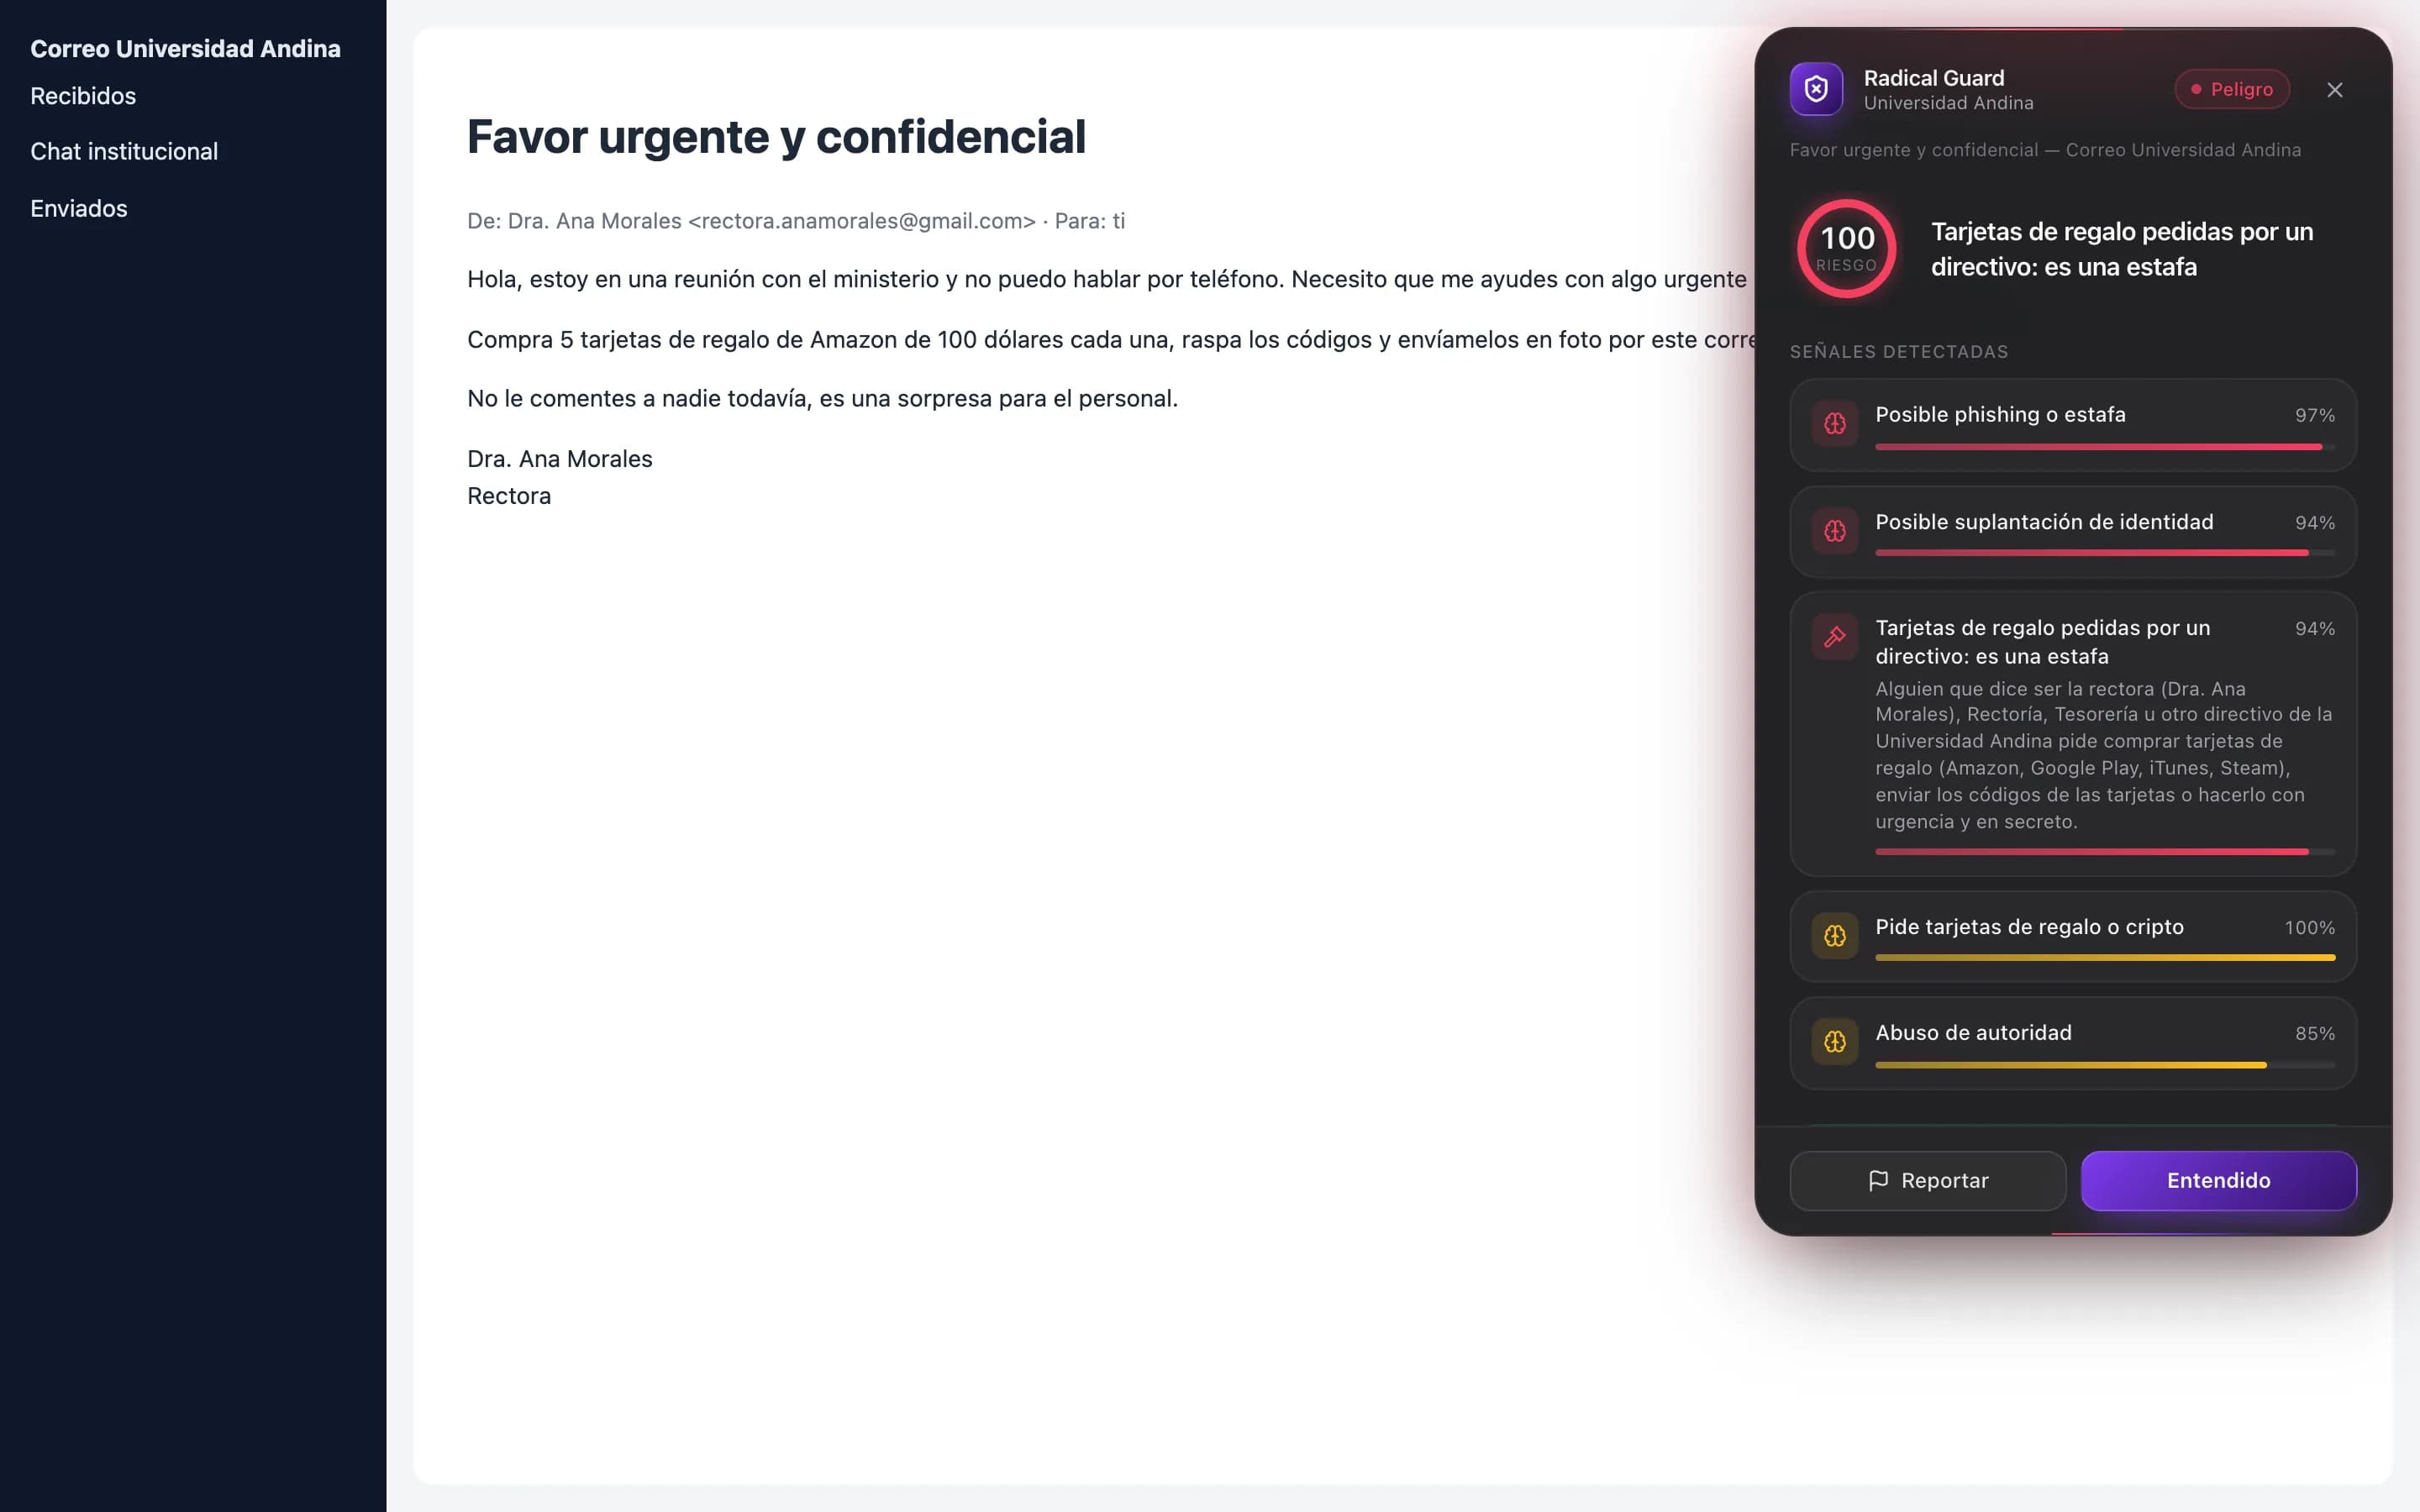
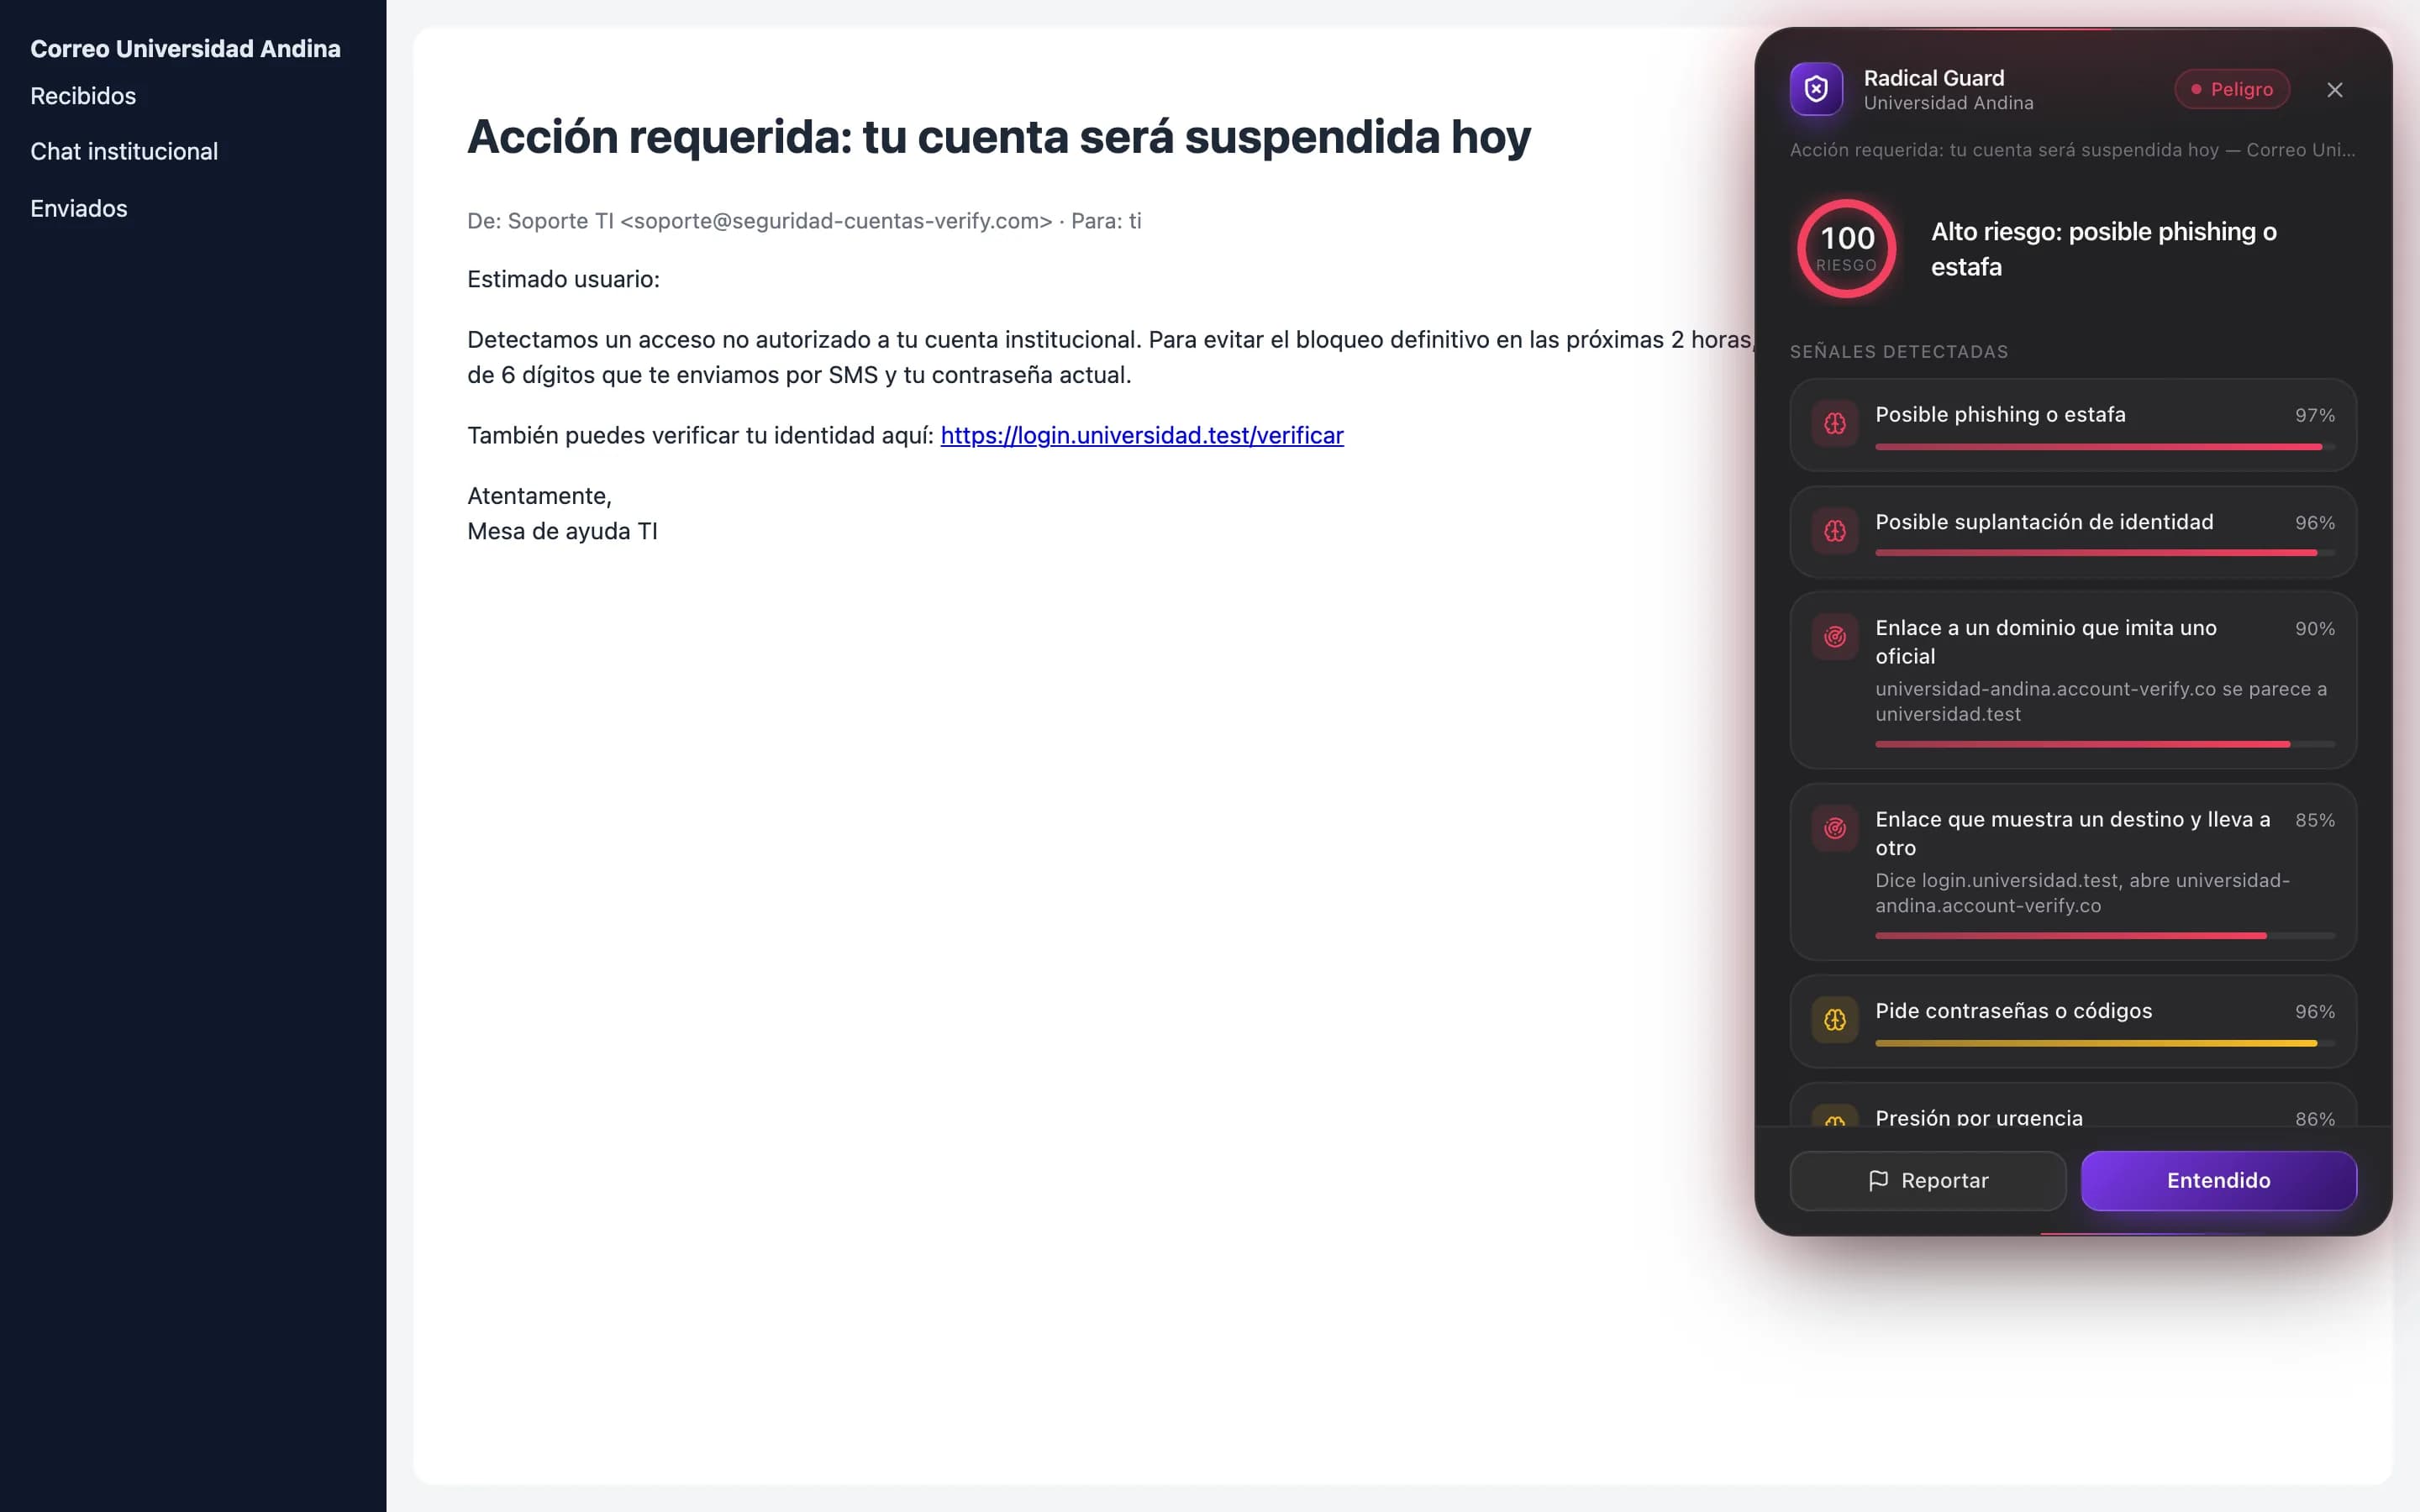
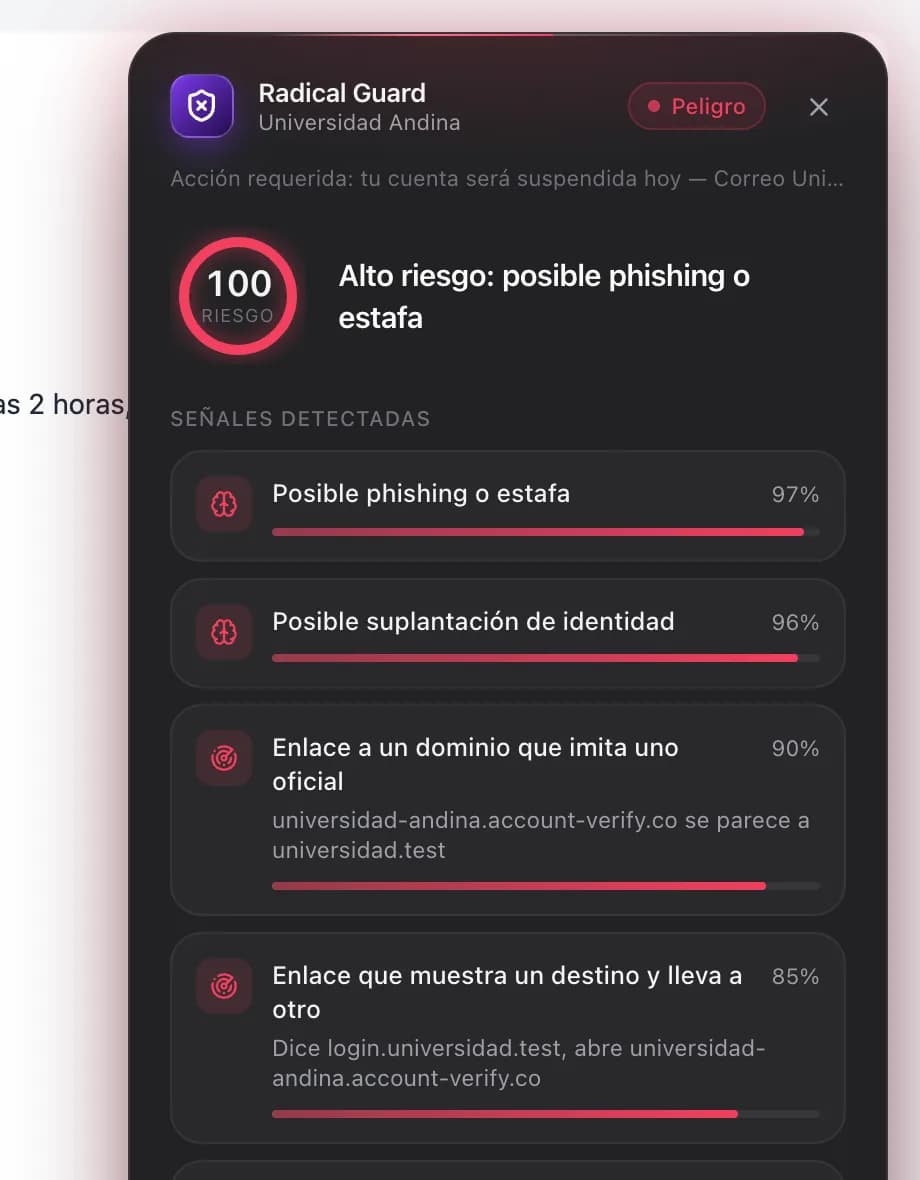
Radical Guard muestra en la misma pestaña del correo un panel con nivel Peligro, riesgo 100 y las señales detectadas: posible phishing, suplantación de identidad y un enlace a un dominio que imita uno oficial.

Captura real de la extensión sobre un correo de prueba

  • Dominios que imitan uno oficial
  • Directivos suplantados
  • Tarjetas de regalo
  • Adjuntos peligrosos
  • Enlaces que dicen ir a un lugar y llevan a otro
  • Pedidos urgentes de códigos
  • Pagos fuera del portal oficial
  • Cambios de cuenta bancaria

En vivo

Cada mensaje, evaluado en segundos.

Radical Guard lee lo que la persona tiene abierto en un sitio protegido, Fonles Decision 1 lo evalúa y el veredicto aparece ahí mismo, antes de que alguien responda o haga clic.

Del mensaje al veredicto
Correo
Chat web
Sitio protegido
Fonles
Decision 1
Segundos
Veredicto en la pestaña
Dónde
Sitios que su institución elige
Quién decide
Fonles Decision 1
Resultado
Aviso en la misma pestaña

Ataques que se detienen

Ejemplos

Rectorado · rectora.andina@correo-personal.test

Peligro

Necesito que compre 5 tarjetas de regalo hoy. Es urgente y confidencial.

Directivo suplantado

Cómo funciona

Avisa, frena y explica.

Sin cambiar de correo ni de herramientas. La persona sigue trabajando donde siempre; Radical Guard aparece solo cuando hace falta.

  1. PASO 01

    Al abrir un correo o un chat en un sitio protegido, Radical Guard lo analiza y muestra el veredicto en la misma pestaña: el nivel de riesgo y las señales concretas que lo explican.
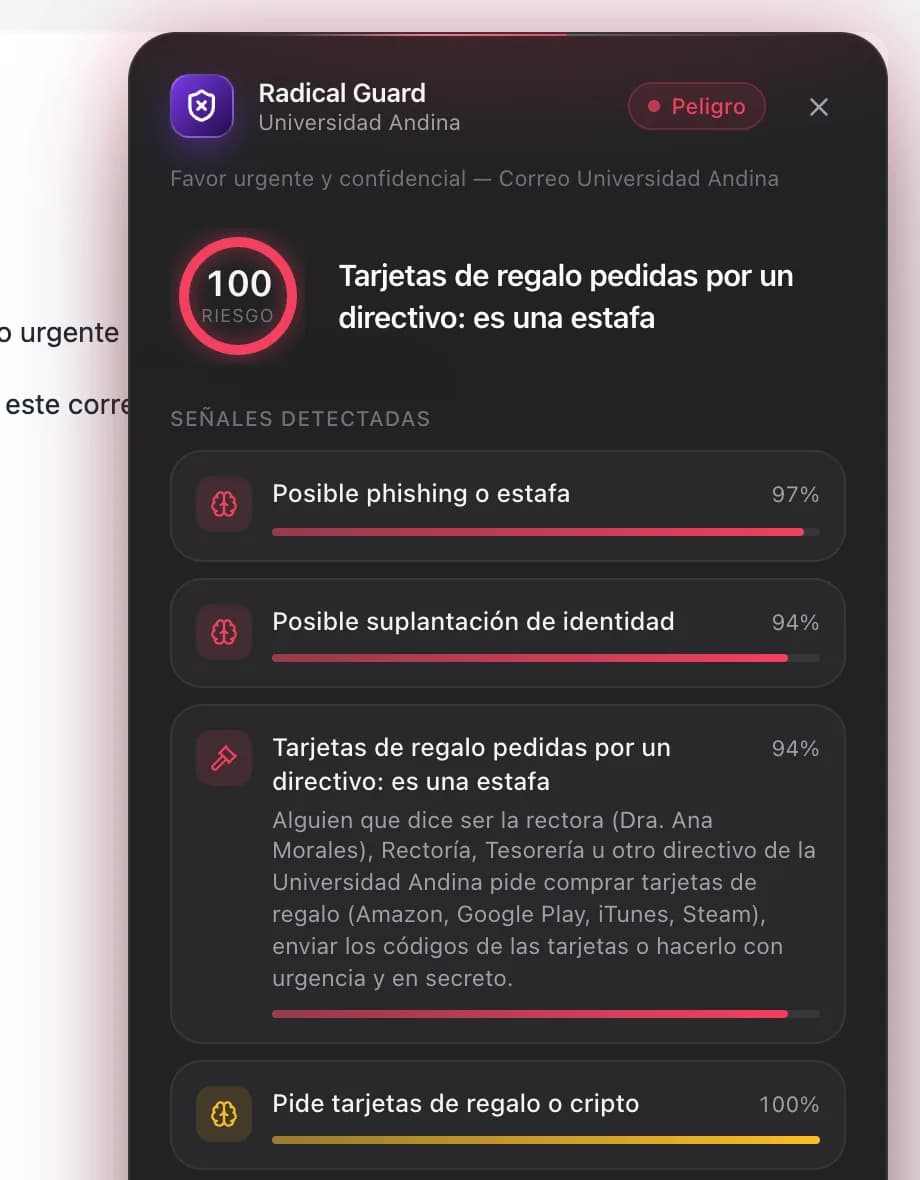
    Panel de Radical Guard sobre un correo en el que alguien se hace pasar por la rectora y pide tarjetas de regalo: nivel Peligro, riesgo 100, y la regla de la institución que lo detectó.
  2. PASO 02

    Si el mensaje es de riesgo, el clic se detiene y la extensión muestra a dónde lleva el enlace de verdad. La persona decide con la información a la vista.
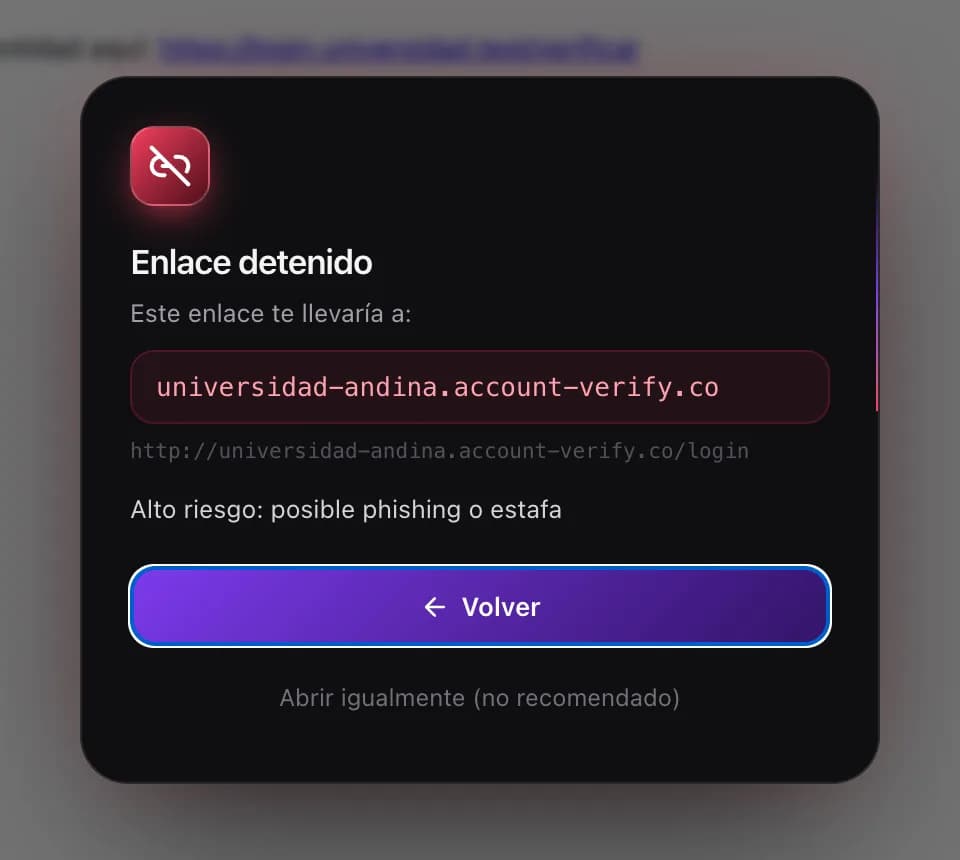
    Aviso «Enlace detenido» que muestra el dominio real universidad-andina.account-verify.co y el botón Volver.
  3. PASO 03

    Desde el ícono de la extensión se ve qué se analizó, cuántas amenazas hubo y qué reglas están activas, y se puede pausar la protección por una hora. Cada aviso tiene un botón para reportar el mensaje al área de TI.
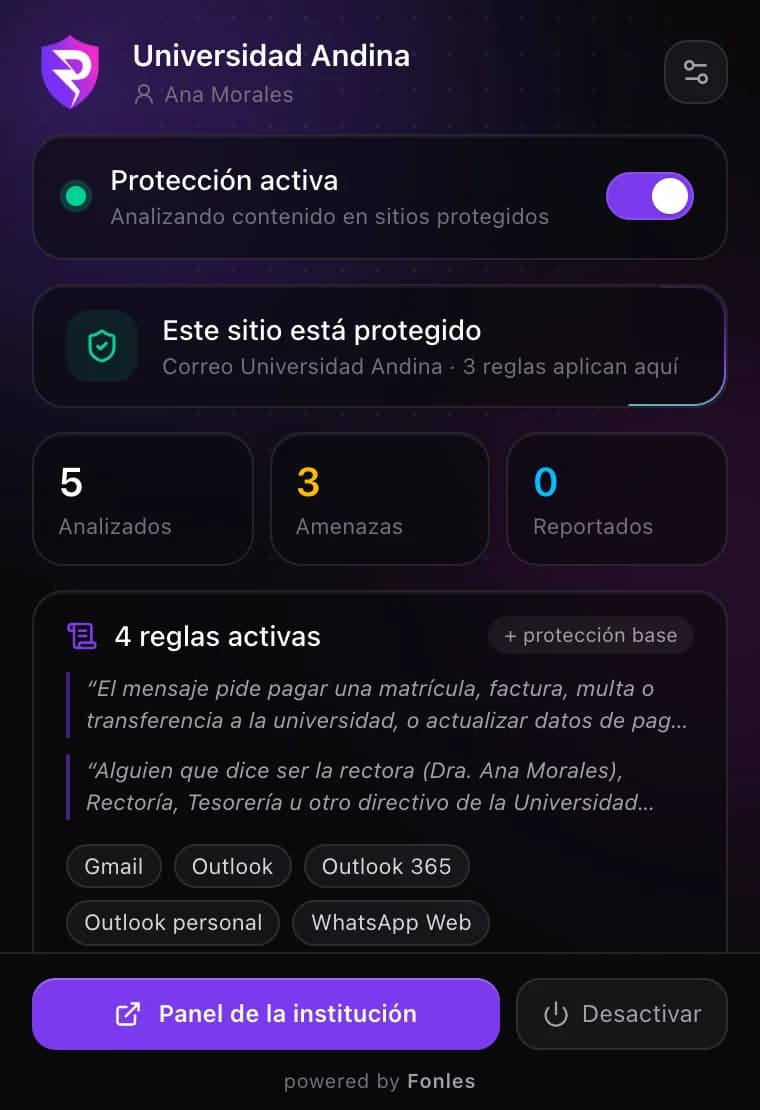
    Ventana de la extensión sobre un sitio protegido: protección activa, 5 mensajes analizados, 3 amenazas y las reglas activas de la institución.

Reglas sin código

TI escribe la regla. El modelo decide.

El área de TI escribe en español qué debe detectar la extensión y cómo actuar: avisar, alertar, difuminar o bloquear enlaces. Sin listas de palabras ni programación.

  1. 01

    Escribe la regla

    Con sus propias palabras.

  2. 02

    El modelo decide

    Una probabilidad, no texto inventado.

  3. 03

    La extensión actúa

    Y los cambios llegan solos a todos.

Nueva regla

01 / 04

TI escribe

«Si alguien que dice ser la rectora pide tarjetas de regalo, es una estafa.»

Fonles Decision 1 lo convierte en una pregunta

Leyendo la regla…

→ responde con una probabilidad, en milisegundos

Y la extensión actúa
  • Avisar
  • Alertar
  • Difuminar
  • Bloquear enlaces
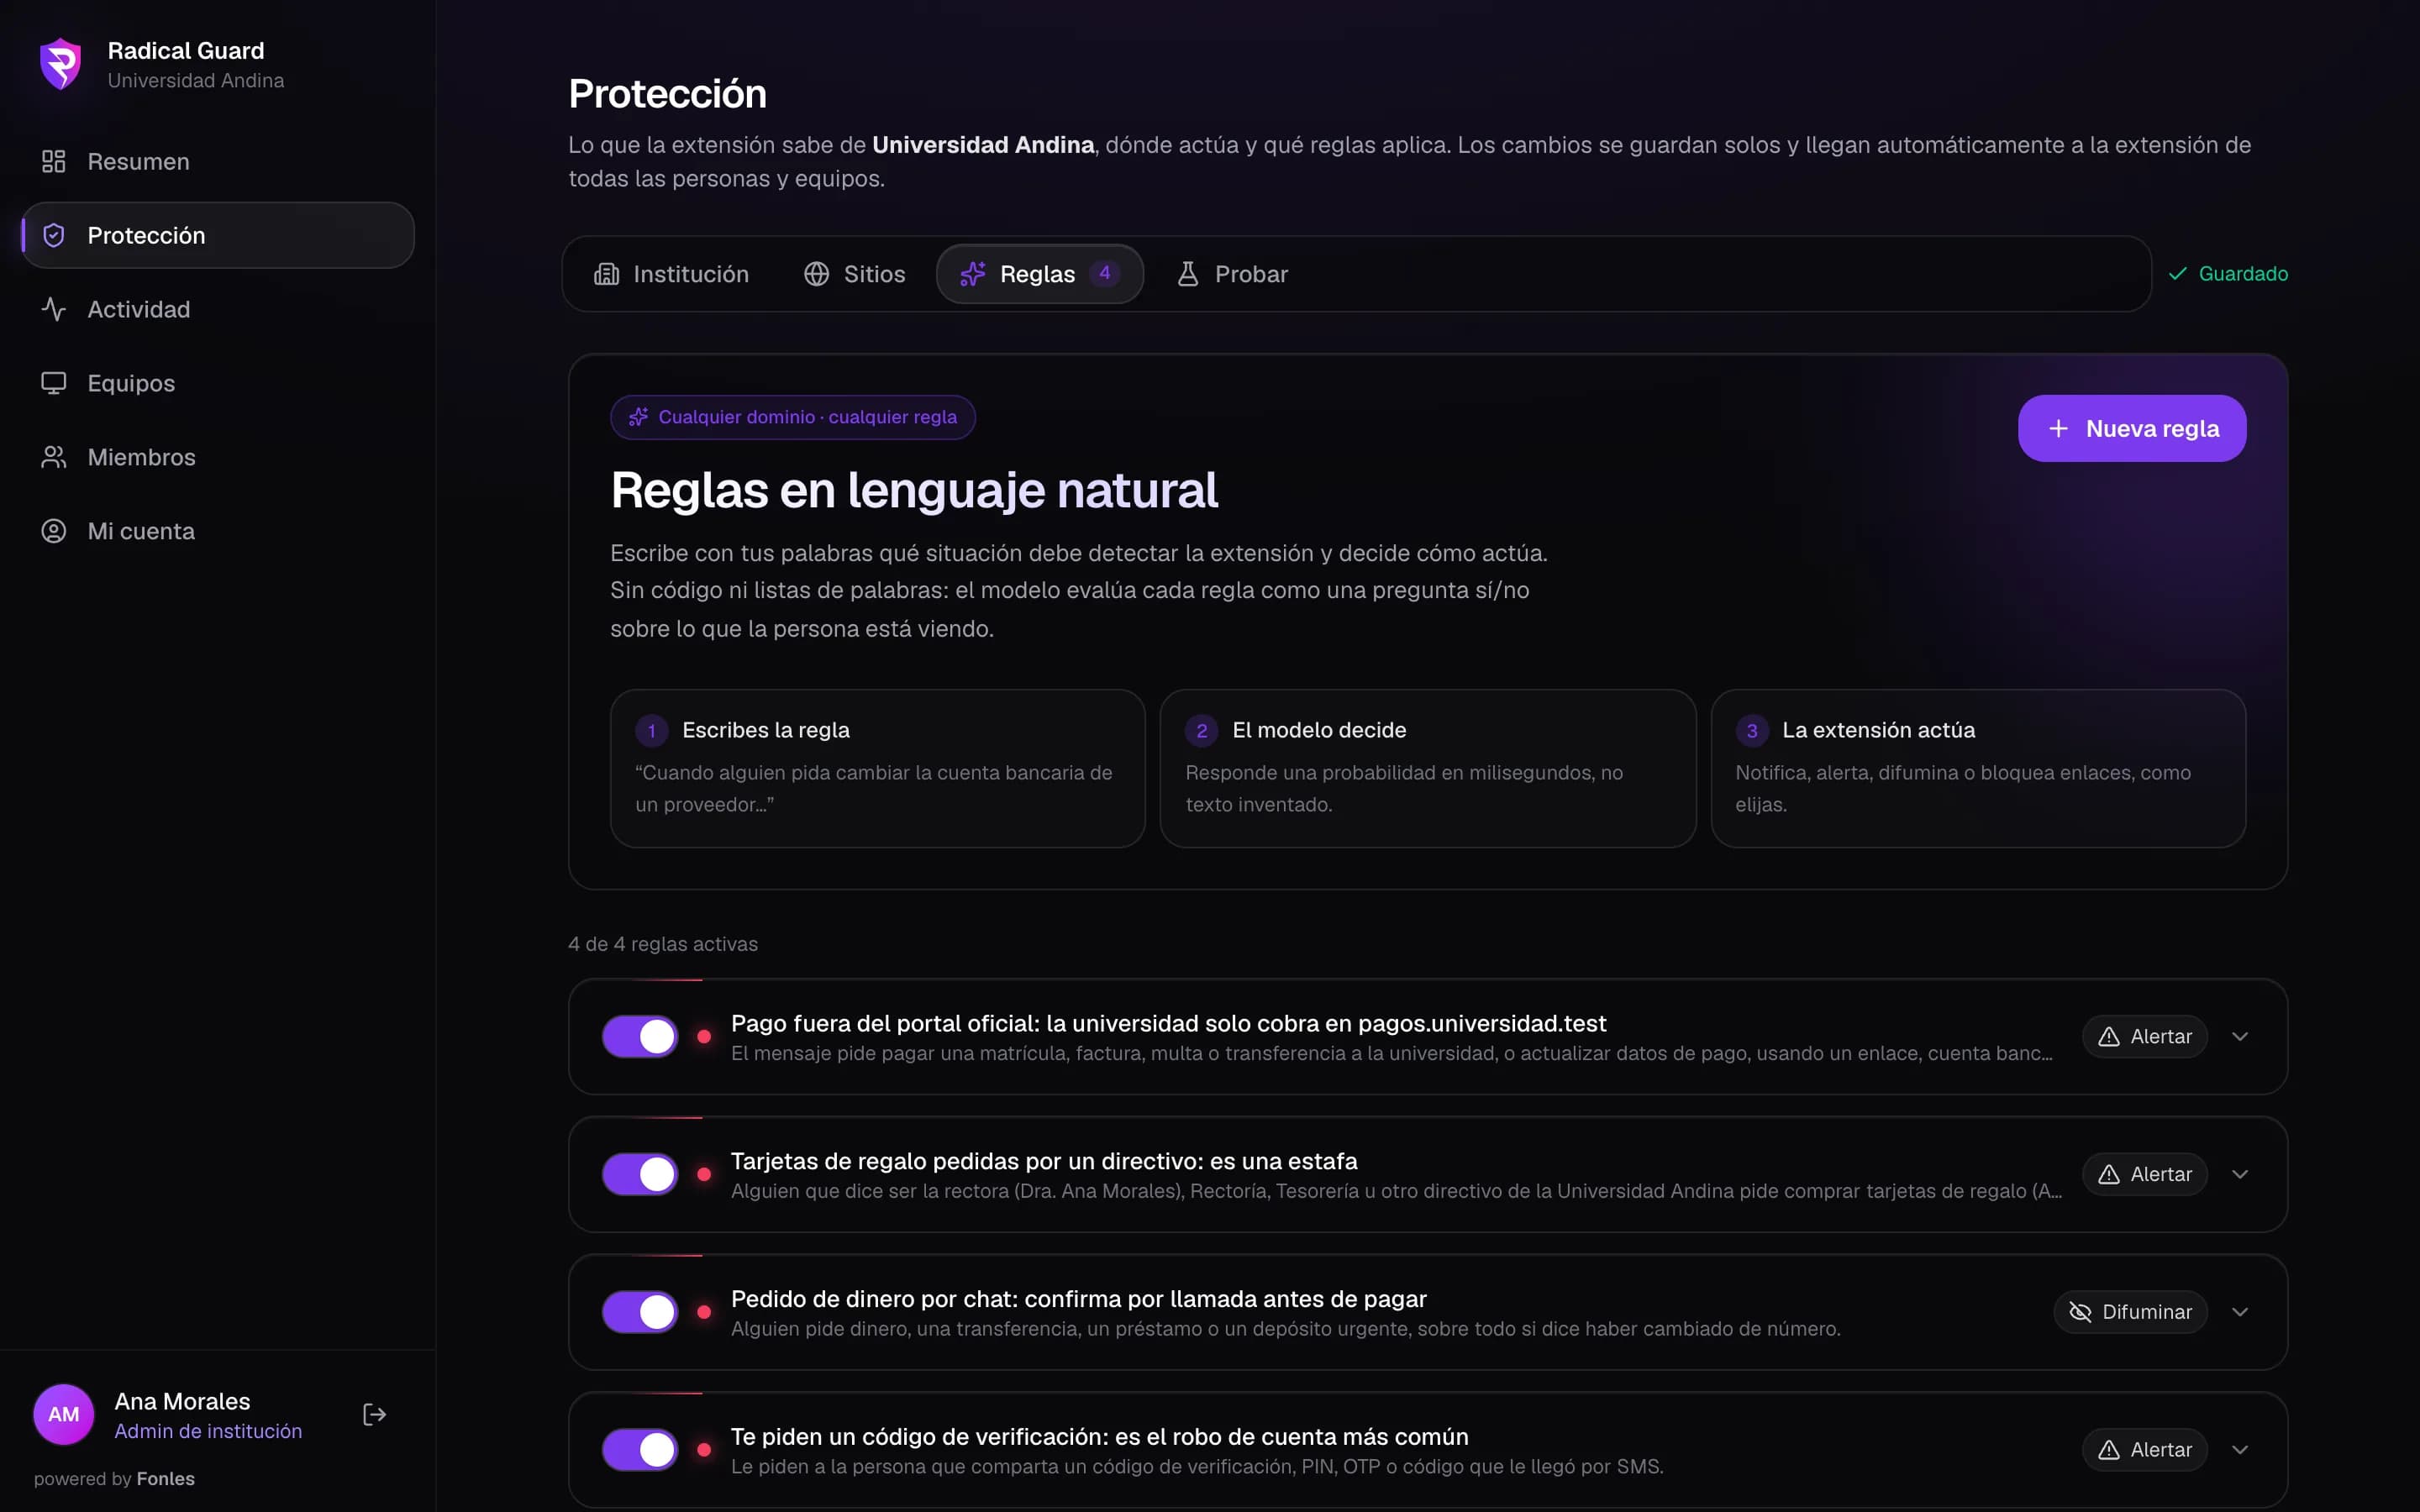
Consola web de Radical Guard, pestaña Reglas: reglas en lenguaje natural activas, como pagos fuera del portal oficial o tarjetas de regalo pedidas por un directivo, cada una con su acción.

Consola web · Protección › Reglas · captura real

Para toda la institución

Una consola para TI. Una pestaña segura para todos.

Se despliega en cuentas personales y en equipos compartidos, y se administra desde una consola web con roles, actividad y reportes.

Despliegue

Llega a cada persona y a cada equipo.

  • Cuentas personales

    Cada persona ingresa con la cuenta de su institución.

  • Equipos compartidos

    Laboratorios o recepción se activan con un código.

  • Política de Chrome

    TI la instala de forma administrada y se activa sola.

Consola web con roles

Actividad, equipos, miembros, sitios y reglas en un solo lugar, con permisos para TI y para cada persona.

  • Admin de institución
  • Usuario

Sitios que su institución elige

Radical Guard solo actúa donde TI lo indica. En los demás sitios no lee nada, salvo el texto que la persona elija analizar.

  • Correo web
  • WhatsApp Web
  • Chats web
  • Portales internos
  • Cualquier dominio

Reportes a TI con un clic

La persona reporta un mensaje desde el mismo aviso, y el área de TI lo ve en su panel de actividad.

Ve lo que engaña

  • Remitentes que imitan dominios oficiales
  • Directivos suplantados
  • Adjuntos peligrosos

Privacidad

Analiza, no guarda.

Los correos y chats se descartan al terminar el análisis. En nuestros servidores solo queda el veredicto y sus señales, asociados a su institución. No vendemos datos ni mostramos publicidad.

Leer la política de privacidad

Tecnología Fonles

FONLES DECISION 1

Un caso, muchas preguntas, una sola pasada.

Fonles Decision 1 es un motor de decisiones: responde muchas preguntas sobre un mismo mensaje a la vez y da una probabilidad calibrada por cada respuesta. Por eso Radical Guard puede explicar por qué un mensaje es peligroso, y no solo decir que lo es.

Parámetros
9B
Precisión en español*
89,6%
Pesos
Abiertos, publicados en Hugging Face
Idioma
Español como se escribe de verdad: voseo, jerga y faltas de ortografía

* Según la evaluación publicada por Fonles, en la que Fonles Decision 1 ocupa el primer lugar en español.

Caso · correo

«Acción requerida: tu cuenta será suspendida hoy»

De: soporte@seguridad-cuentas-verify.com

  • ¿Es un posible phishing o estafa?0,97
  • ¿Alguien suplanta a otra persona o área?0,96
  • Y las reglas de su instituciónen la misma pasada

+ revisión de enlaces y dominios en el navegador

Una sola pasada Peligro

Respaldo

Detrás hay 25 años de ciberseguridad.

Radical Guard es un producto de Conglomerado Radical. Nace de la alianza de GRD Radical Corporation —su vertical de ciberseguridad e infraestructura— con Fonles, que aporta la tecnología. GRD protege bancos, gobiernos, hospitales y aseguradoras con un SOC que nunca duerme y un CERT certificado RFC 2350, miembro de FIRST.

Años de operación
25
Países con presencia
+9
Proyectos ejecutados
3.000+
SOC + CERT
24/7
  • Banca
  • Gobierno
  • Salud
  • Aseguradoras
  • RFC 2350
  • FIRST

Presencia en Latinoamérica · Sede en Quito

Para quién

Hecho para instituciones que no pueden detenerse.

Disponible en todo el mundo para universidades, colegios y empresas. Cada institución elige sus sitios, escribe sus reglas y decide cómo se instala.

01

Universidades

Suplantación del rectorado, cobros de matrícula fuera del portal oficial y avisos falsos de suspensión de cuenta, para docentes, personal y estudiantes.

02

Colegios

Equipos compartidos en laboratorios y secretaría activados con un código, y avisos claros para personas que no son expertas en seguridad.

03

Empresas

Cambios de cuenta bancaria de proveedores, directivos suplantados que piden transferencias o tarjetas de regalo, y adjuntos peligrosos.

Preguntas frecuentes

Lo que suelen preguntarnos.

Otra pregunta por WhatsApp
01¿Cuánto cuesta?
Radical Guard se cotiza para cada institución. El valor depende del número de personas y equipos que se protegen y de los sitios que se configuran. Escríbanos por WhatsApp al +593 98 409 3281 y le enviamos una cotización.
02¿Qué datos guarda?
El contenido de correos y chats se analiza y se descarta: en nuestros servidores no se guardan textos, enlaces ni adjuntos. Solo queda el veredicto (fecha, sitio, nivel de riesgo y señales), asociado a su institución. No vendemos datos ni mostramos publicidad. Todo el detalle está en la política de privacidad.
03¿En qué navegadores funciona?
Radical Guard es una extensión de Google Chrome. Si su institución usa otro navegador, cuéntenos al pedir la cotización y lo revisamos con usted.
04¿Cómo se instala en toda la institución?
De tres formas, combinables: cada persona ingresa con su cuenta de la institución; los equipos compartidos, como laboratorios o recepción, se activan con un código; o el área de TI la instala por política de Chrome y la extensión se activa sola.
05¿Funciona con nuestro correo?
Su institución elige los sitios protegidos desde la consola web: su correo web (por ejemplo Gmail u Outlook en la web), WhatsApp Web, portales internos u otros dominios. En los demás sitios la extensión no lee ni envía nada, salvo que la persona elija analizar un texto seleccionado.
06¿Qué pasa si se equivoca?
Cada veredicto muestra las señales que lo explican y la persona decide: un enlace detenido se puede abrir igualmente. Desde el aviso se puede reportar el mensaje al área de TI, y TI ajusta las reglas desde la consola; los cambios llegan solos a todas las personas y equipos.
07¿Dónde está disponible?
En todo el mundo. Funciona en cualquier navegador Chrome con conexión a internet, para universidades, colegios y empresas de cualquier país, y la cotización se hace por WhatsApp.
08¿Quién está detrás?
Radical Guard es un producto de Conglomerado Radical. Une a dos de sus verticales: GRD Radical Corporation, en ciberseguridad e infraestructura, y Fonles Studios, que aporta la tecnología y el modelo Fonles Decision 1.

Cotización

Proteja a su institución antes del próximo clic.

Cada cotización se arma a la medida: depende del número de personas y equipos que quiere proteger y de los sitios que necesita cubrir. Cuéntenos de su institución y le respondemos por WhatsApp.

WhatsApp+593 98 409 3281

Pedir cotización

Se abre WhatsApp con su mensaje listo · +593 98 409 3281